
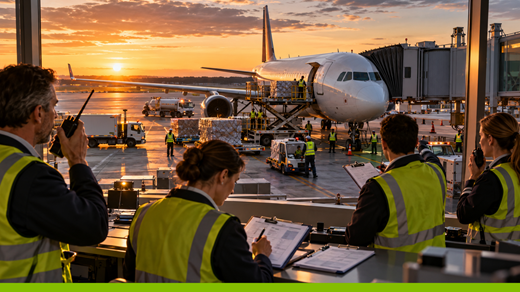
Un ataque cibernético contra los sistemas de una aerolínea o un aeropuerto puede comenzar como un incidente tecnológico, pero escalar rápidamente hasta comprometer la operación. La vulneración de una plataforma puede dejar sistemas fuera de servicio, impedir la validación de identidades, bloquear accesos electrónicos e interrumpir la disponibilidad de información clave. Por ello, resulta indispensable una optimización de las operaciones aéreas que ayude a enfrentar estos incidentes y mantenga la continuidad operativa.
Datos de la firma de ciberseguridad Bridewell, publicados en Cybersecurity in Aviation: 2026, indican que las organizaciones de la industria de la aviación en Estados Unidos perdieron, en promedio, 1.4 millones de dólares por incidentes de ciberseguridad durante el último año. La cifra dimensiona el impacto económico de estas amenazas en una industria sustentada en sistemas cada vez más interconectados entre aeropuertos y aerolíneas.
“La creciente dependencia de las tecnologías de información puede introducir vulnerabilidades capaces de impactar las operaciones, la seguridad y la aeronavegabilidad si no son administradas adecuadamente”, advierte Enrique Mendoza Arce, CEO de enITma. Añade que, frente a un ciberataque, el desafío no se limita a contener la amenaza, sino a mantener la operación en marcha, preservar el acceso a los sistemas críticos y evitar que una afectación tecnológica se traduzca en interrupciones para los pasajeros, personal y vuelos.
Ciberataques exhiben el reto de mantener la operación aérea
Casos recientes muestran que la optimización de operaciones aéreas no solo busca mejorar la eficiencia cotidiana, sino también fortalecer la capacidad de respuesta ante disrupciones inesperadas. Contar con procesos alternativos, software para operaciones aeroportuarias, sistemas de respaldo y mecanismos de recuperación permite mantener funciones críticas incluso cuando parte de la infraestructura tecnológica queda comprometida.
Un ejemplo es Grupo Aeroportuario del Centro Norte (OMA), que en octubre de 2024 sufrió un incidente de ciberseguridad (ataque de ransomware) con acceso no autorizado a ciertos sistemas de TI, que cifró algunos archivos y sistemas, y provocó la exfiltración de información.
Pese al incidente, la compañía pudo mantener sus operaciones mediante sistemas alternativos y respaldos. El episodio, señala el directivo de enITma, muestra cómo una operación preparada para funcionar bajo distintos escenarios puede reducir el impacto de una contingencia y evitar que una falla tecnológica derive inmediatamente en la interrupción de los servicios aeroportuarios.
Y es que cuando esos mecanismos no logran absorber por completo la afectación, las consecuencias pueden trasladarse directamente a la operación. Así ocurrió en septiembre de 2025, cuando un ataque cibernético contra Collins Aerospace afectó su plataforma MUSE, utilizada para documentación de pasajeros, manejo de equipaje y embarque. El incidente alcanzó aeropuertos como Heathrow, Bruselas y Berlín, obligó a realizar procesos manuales y generó retrasos y cancelaciones.
Continuidad operativa, clave para reducir el impacto en pasajeros
Recuperar un sistema después de un incidente cibernético no significa necesariamente recuperar de inmediato la operación ni evitar las afectaciones a los pasajeros. Antes de volver a utilizarlo, es indispensable verificar que la información mantenga su integridad y que los datos sean confiables, pues cualquier alteración o inconsistencia podría comprometer procesos como la documentación de pasajeros, la gestión de vuelos y el manejo de equipaje, provocando retrasos, interrupciones y una mayor incertidumbre para los viajeros.
Por eso, señala Mendoza Arce, la recuperación tecnológica debe estar vinculada con la recuperación de los procesos operativos críticos. En un aeropuerto, la respuesta ante un ciberincidente no puede limitarse a restaurar sistemas, sino que debe priorizar la continuidad de los servicios que impactan directamente en la experiencia de los pasajeros, con el objetivo de reducir las interrupciones y evitar que una falla tecnológica se traduzca en afectaciones prolongadas a sus itinerarios.
Esto puede implicar establecer mecanismos de contingencia, operar temporalmente con capacidades reducidas y permitir la captura de información para sincronizarla con los sistemas centrales una vez restablecida la conectividad.
El directivo de enITma explica que, ante una caída de conectividad, algunos procesos críticos pueden mantenerse mediante esquemas que permiten registrar actividades desde dispositivos móviles y sincronizar la información una vez restablecida la conexión. La prioridad, señala, es evitar que una interrupción tecnológica detenga por completo la operación y asegurar la trazabilidad de las acciones realizadas durante la contingencia.
El mismo principio puede extenderse a la gestión de una contingencia mayor. Frente a un ciberataque, las áreas de TI y operación necesitan conocer qué servicios están afectados, qué procesos pueden continuar, quiénes son responsables de cada actividad y cómo se documentarán las decisiones tomadas durante la interrupción.
Añade que la optimización de operaciones aéreas también implica asegurar que los procesos esenciales puedan seguir funcionando, aun de forma limitada, mientras se recuperan los sistemas afectados. Para ello, los planes de ciberseguridad deben incorporar desde el inicio mecanismos de contingencia, responsabilidades definidas y alternativas que permitan mantener el flujo de información durante una interrupción.
“En aviación, la continuidad tecnológica y la continuidad operativa están estrechamente relacionadas. Un sistema puede recuperarse, pero si durante la contingencia se perdió visibilidad sobre los procesos, los responsables o la información generada, la operación sigue expuesta. La prioridad debe ser mantener los procesos críticos funcionando de forma controlada y recuperar después la operación completa con información confiable y trazable”, concluye.